ZFW Firewall pour les nuls ;)

jclaudej

Apprenti
17 Septembre 2026
47
10
13
Bonjour,

Après avoir installé un VPN WireGuard sur ma Freebox Ultra, j'essaie de configurer ZFW firewall et les quelques neurones qui me restent chauffent pas mal ;)
Si je valide "Safe-Apply" et je teste en local j'ai bien accès à Jellyfin et Emby.
Maintenant lorsque j'essai via l'extérieur via mon smartphone en 5g cela bloque.
Après recherche, j'ai essayé d'ouvrir les ports suivants pour Jellyfin :

PortProtocoleUsageNécessité
8096TCPInterface Web et streaming HTTP par défautObligatoire (si pas de reverse proxy)
8920TCPStreaming HTTPS intégré (si certificat configuré sur Jellyfin)Optionnel
7359UDPDécouverte automatique du serveur sur le réseau localRecommandé en local (ne traverse pas toujours les VLANs sans relais)
1900UDPDécouverte DLNA / UPnPOptionnel (uniquement si vous utilisez le DLNA)

Mais cela ne fonctionne pas après avoir ouvert ces port via "New Rule"

zfw1.png

Je dois avoir fais une boulette quelques part........

@ suivre........
 
Maintenant lorsque j'essai via l'extérieur via mon smartphone en 5g cela bloque.
Après recherche, j'ai essayé d'ouvrir les ports suivants pour Jellyfin :
Les ports de Jellyfin n'ont pas à être ouvert à l'externe = Any.
Ils ne doivent être ouverts que pour le réseau local = IPv4 only

1794933972207.png

Pour accéder à Jellyfin à distance 3 solutions :

1. Via un NDD ou DDNS par le proxy Inversé https://jellyfin.ndd.fr = 443 (Any sur Proxy Inversé)
2. Via Zima Client (ZeroTier) aucun port à ouvrir en Any


3. Configuration d'un VPN externe (par ta Freebox pour ta configuration) sur le Pare-Feu ZFW pour un accès à ton ZimaOS

Il te faut autoriser l'accès à ton ZimaOS (extrait de mon article avec traduction du développeur Lintux)

"5.5. VPN
Autorise-le sous réseau VPN comme source + LAN + CIDR (correspondant)
Note du développeur :
L'wg+autorisation automatique ne s'applique que lorsque WireGuard se termine sur l'hôte ZimaOS. Si votre VPN se termine sur votre routeur (une Freebox, une passerelle UniFi, un Fritz !Box), les clients arrivent sur l'interface LAN avec une adresse source du sous-réseau VPN, et les règles de démarrage —qui sont épinglées sur le LAN CIDR ZFW détecté au moment de l'installation— ne leur correspondront pas. Ajoutez une règle d’autorisation avec ce sous-réseau VPN comme source, dans la bonne zone. "


Essaye de contacter @Yohpagan sur ce Forum — qui est dans ton cas (VPN sur Box) et regarde la fin de ce poste sur le Forum Icewhale où Lintux l'explique à Yohpagan :

 
Maintenant lorsque j'essai via l'extérieur via mon smartphone en 5g cela bloque.
Perso, j'utilise le client ZeroTier de ZimaOS (aucun port à ouvrir et aucune config supplémentaire sur ZFW). Je viens de tester sur mon Tél portable en mode extérieur. Je peux ouvrir toutes les applications de mon ZimaOS sur mon portable dont les serveurs multimédias non exposés sur internet + accès à tes dossiers et synchro. Pourquoi faire compliqué quand on peut faire super simple ;) NB la version iPhone est aussi fonctionnelle
 
Bonjour,

Merci morgyann pour toutes ces explications.
Dans l'immédiat je vais mettre en stand-by le paramétrage du firewall.
C'est loin d'être "easy to use" ;)
Hors sujet, mais le support de ZimaOs est super et a réglé l'ensemble des problèmes que j'ai rencontrés.
Je recommande vivement cette solution NAS

@ suivre......
 
  • J'aime
Réactions: morgyann
C'est loin d'être "easy to use"
Il faut comprendre le principe sachant que Lintux a fabriqué un Pare-Feu spécialement pour les apps docker et ça, c'est génial (y)
Concernant l'autorisation des ports (que pour le local) de chacune de tes apps, le pare-feu est super bien conçu. Il t'avertit sur l'interface principale et tu autorises le port en 1 clic.
l'immédiat je vais mettre en stand-by le paramétrage du firewall.
En général, le passage par un VPN change la plage CIDR pour l'accès à ton réseau.
Exemple : sur un réseau classique (par ta box Free) ton CIDR est 192.168.1.0/24 puisque tes adresses commence par 192.168.1.X
Avec ton VPN ton CIDR est comme 10.0.0.0./ ou autre et l'accès à ton Zima devient une adresse locale qui commence par 10.0.0.X
Il faut donc dans un premier temps voir quel est le nouveau CIDR et l'IP du ZIma attribué par le VPN
Après avoir installé un VPN WireGuard sur ma Freebox Ultra,
J'ai regardé pour WireGuard en général le CIDR est 192.168.27.0/24 (à vérifier !) et Direction Inbound
Tu dois regarder aussi les ports qui sont en host (accès à ton ZimaOS) et ceux en docker bridge (tes apps installées).
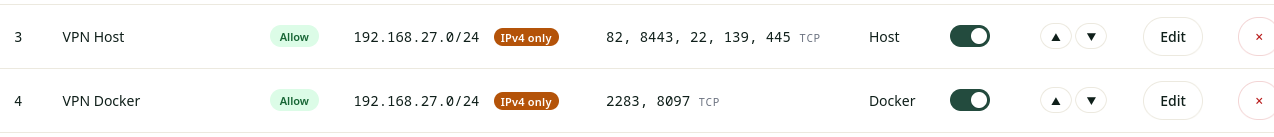
Par exemple : Host = 82 (accès ZimaOS) + 22 (SSH) + 139,445 (Samba)
Docker = 8096 (Jellyfin) etc.
Donc, tu crées ces deux lignes comme :

Config VPN ZFW.png

Légende :
1. donne un nom à la règle
2. laisse Allow pour être en local ipv4
3. In bound = liaison entrante
4. le CIDR de ton VPN
5. les ports d'accès Host ou ceux de tes docker (séparés par une virgule+espace)
6. Tu peux mettre "les deux" (TCP+UDP) si besoin
7. Lintux conseille, pour un VPN, de faire 2 règles : une pour les host et une pour les docker.

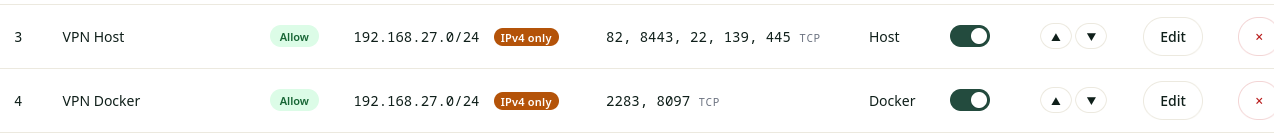
Ci-après la config postée de @Yohpagan

1795087826353.png

N'oublie pas de "Save Rule" sur l'onglet "Rules"
+ "Safe Apply" sur l'onglet "Firewall" pour tester

Tu peux faire un test en local avec un pc en te connectant à ton VPN et / ou avec ton tél en 5G (coupe la wifi).

Je ne peux pas faire le test de mon côté, n'ayant pas ce type de Box, mais @Yohpagan indiquait sur le forum Icewhale que cette config fonctionne.

Important : ces règles sont ajoutées à celles de ton accès local et normal et pas en remplacement.