

Bonjour,
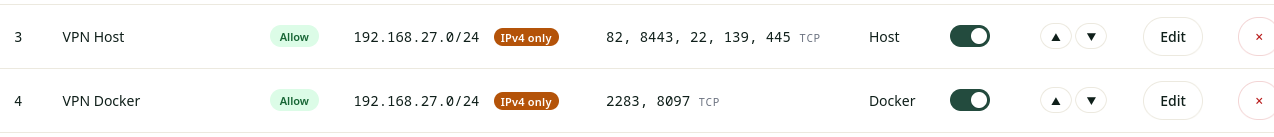
Après avoir installé un VPN WireGuard sur ma Freebox Ultra, j'essaie de configurer ZFW firewall et les quelques neurones qui me restent chauffent pas mal
Si je valide "Safe-Apply" et je teste en local j'ai bien accès à Jellyfin et Emby.
Maintenant lorsque j'essai via l'extérieur via mon smartphone en 5g cela bloque.
Après recherche, j'ai essayé d'ouvrir les ports suivants pour Jellyfin :
Mais cela ne fonctionne pas après avoir ouvert ces port via "New Rule"

Je dois avoir fais une boulette quelques part........
@ suivre........
Après avoir installé un VPN WireGuard sur ma Freebox Ultra, j'essaie de configurer ZFW firewall et les quelques neurones qui me restent chauffent pas mal
Si je valide "Safe-Apply" et je teste en local j'ai bien accès à Jellyfin et Emby.
Maintenant lorsque j'essai via l'extérieur via mon smartphone en 5g cela bloque.
Après recherche, j'ai essayé d'ouvrir les ports suivants pour Jellyfin :
| Port | Protocole | Usage | Nécessité |
|---|---|---|---|
| 8096 | TCP | Interface Web et streaming HTTP par défaut | Obligatoire (si pas de reverse proxy) |
| 8920 | TCP | Streaming HTTPS intégré (si certificat configuré sur Jellyfin) | Optionnel |
| 7359 | UDP | Découverte automatique du serveur sur le réseau local | Recommandé en local (ne traverse pas toujours les VLANs sans relais) |
| 1900 | UDP | Découverte DLNA / UPnP | Optionnel (uniquement si vous utilisez le DLNA) |
Mais cela ne fonctionne pas après avoir ouvert ces port via "New Rule"
Je dois avoir fais une boulette quelques part........
@ suivre........