si vous restez en France et que vous n'avez pas de site internet pour le monde entier, sélectionner que la France pour les autorisation et les pays dont vous partez en vacance.
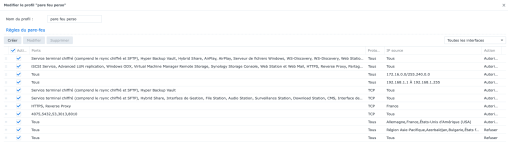
dans l'ordre du haut vers le bas dans les règles
mettre les ip de synology, sur le lien que je vous ai donné, il y a les noms de domaine, pour connaitre les ip, on utilise un whois. Un qui est très bien, est un whois européen, il me seemble que celui-ci est le meilleur
https://apps.db.ripe.net/db-web-ui/query (mon portable étant en réparation, mon portable de remplaceùent (seven) est trop vieux pour que j'y accède.
sinon, un whois pris sur google au hazard,
https://who.is/whois/synology.com avec comme nom de domaine saisie synology.com donne les ip suivante a autoriser
Nameservers
on peut aussi faire un ping en dos (invité de commande sur windows) sur le site pour vérifier qui sera plus précis, exemple pour
ASP.net:
Microsoft Windows [version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation. Tous droits réservés.

C:\Users\xxxxxxxxxxxx>ping global.download.synology.com

Envoi d'une requête 'ping' sur global.download.synology.com [18.172.153.11] avec
 32 octets de données :
Réponse de 18.172.153.11 : octets=32 temps=14 ms TTL=246
Réponse de 18.172.153.11 : octets=32 temps=19 ms TTL=246
Réponse de 18.172.153.11 : octets=32 temps=21 ms TTL=246
Réponse de 18.172.153.11 : octets=32 temps=12 ms TTL=246

Statistiques Ping pour 18.172.153.11:
    Paquets : envoyés = 4, reçus = 4, perdus = 0 (perte 0%),
Durée approximative des boucles en millisecondes :
    Minimum = 12ms, Maximum = 21ms, Moyenne = 16ms

C:\Users\xxxxxxxxxxxxxxx>
on voit ici que le domaine global.download.synology.com aura l'ip 18.172.153.11
et vous faite une règle incluant toutes les ip des services que vous vous servez en autorisant tout, si elle ne sont pas dans la listes des applications du parefeu bien sur, sinon, utilisez plutôt la liste des applications.
normalement, il n'y a pas besoin de les mettres vu que ce sont des données sortantes, seul l'accès extérieur est bloqué, les données du nas vers internet ne sont pas bloqué, comme les mise à jours, ect.... donc pas bloqué par le parefeu
ensuite, vous mettez les ip intranet autorisé, 192.168.xxx.xxx en selectionnant les pays qui ont accès à tout
puis les paquets docker 172.16.xxx.xxx idem
si la premire ligne, vous vous servez qu'en intranet, vous la supprimez, l'accès sera autorisé par la règle 192.168.xxx.xxx
Ensuite vous faite une règle autorisant les appli ayant un accès par internet, par exemple, france et pays en vacance, comme par exemple audio station, donload station (de memoire, donload station, il suffit de donner accès à l'application, comme le téléchargement vient d'une commande du nas, il pourra telecharger depuis par les données sortante, c'est l'origine de la commande qui compte), ect....
Par exemple, pour le lun (c'est un disque dur virtuel), vous pouvez ouvrir le parefeu mais que dans les pays ou vous allez, pas à tous.
et tout en bas, vous coupez l'accès à tout
Les deux avant dernière ligne sont a supprimer
Le parefeu est mal réglé, d'ou les nombreuses attaques, vous avez ouvert des ports dont la plupart se servent que sur intranet. Les gens scannent les ip et puis analysent chaque port ouvert sur internet, et un port est égal à une application. Donc si on ne se sert pas de l'application, on n'ouvre pas le port et certains ports ne sont pas à ouvrir sur internet comme le service ntp qui sert de serveur pour synchroniser l(heure des autre matériel informatique, serveur de fichiers windows qui sert qu'à l'intranet et donc n'aurait jamais due être ouvert puisque déjà ouvert que pour l'intranet à la ligne 192.168.xxx.xxx, c'est ce qui sert les échange de fichiers en smb ou cifs entre un pc et le nas.
je vous conseille donc de n'ouvrir que ce que vous conaissez et fermer le reste. Normalement ce n'est pas trop grave, sauf si vous avez aussi ouvert ces ports sur votre boxe internet ou que son parefeu est désactivé