Failles de sécurité dans les versions avant 35 de Nextcloud

Bonjour

⚠️Alerte Sécurité Nextcloud!

Je viens de jeter un œil à la page du site du CERT-FR, alimenté et édité par l'Agence Nationale de la Sécurité des Systèmes d'Information (ANSSI)… les gendarmes de la cybersécurité en France!

Le bandeau surmonté d'un triangle d'avertissement correspond à une pub majeure de l'ANSSI :

ReteX suite à l'analyse de près de 200 cas réels de vols massifs de données survenus récemment en France

Résumé de lalerte : plusieurs failles permettent à des pirates de faire planter le serveur de la maison à distance ou d'accéder à des fichiers partagés!

Jai relevé ceci : ce document de l'ANSSI analyse 200 piratages réels en France et révèle que la majorité des fuites massives de données proviennent d'erreurs de configuration simples ou de mots de passe d'employés volés, plutôt que de cyberattaques complexes.

IL FAUT: màj Nextcloud vers la last vesrion stable proposée (34.0.2, 33.0.7 ou 32.0.13 selon sa version).

En auto-hébergement, ladmin c'est toi!:unsure:
 
Je me suis fais ejecter d'une reunion cette semaine car j'ai demander pourquoi nous attendons un avis sur la sécurité d'une plateforme connue de tous de la part d'un organisme de "cyber sécurité" qui c'est fait pirater au moins 2 fois cette année .
 
Je me suis fais ejecter d'une reunion cette semaine car j'ai demander pourquoi nous attendons un avis sur la sécurité d'une plateforme connue de tous de la part d'un organisme de "cyber sécurité" qui c'est fait pirater au moins 2 fois cette année .
Oula rappeler les évidences en réunion tu joues un jeu dangereux 😆
 
  • Haha
Réactions: EVO
À savoir que la dernière version stable actuelle est Nextcloud 35
Avant la màj automatique effectuée par le conteneur, jetais en version 34.0.2.

C’est ce que jai découvert dans l'historique des journaux de démarrage (logs) juste après le redémarrage, où le système indiquait: Upgrading nextcloud from 34.0.2.1 ...

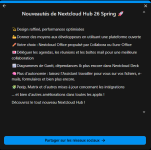
Javais lu la mention Nextcloud Hub 26 dans le profil utilisateur, mais ce n'était qu'un panneau d'affichage promotionnel intégré àlinterface!!!

Mon serveur était en réalité déjà basé sur la branche 34 avant de basculer vers la branche version 35.

⚠️Ne suis pas concerné, car la version 34.0.2 installée sur le serveur était déjà la version corrigée et sécurisée par l'éditeur.

Si l'on regarde en détail le bulletin officiel du CERT-FR pour la branche 34 :
-les versions vulnérables sont les versions antérieures à 34.0.2.
-la version 34.0.2 est précisément la version corrigée (donc patchée)!


RESUME///
1/avant la màj: jétais en 34.0.2, donc déjà hors de danger!
2/après la màj: suis passé en 35.0.2, ce qui est encore plus récent et intègre l'ensemble des derniers verrous de sécurité (EN CLAIR cela signifie que les failles de code ont été corrigées et refermées, interdisant automatiquement toute tentative de piratage.

Dans les deux cas, mes données et mon serveur ZimaOS ont toujours été parfaitement protégés contre cette vague d'alertes.
 

Pièces jointes

  • window1.png
    window1.png
    14.8 KB · Affichages: 5
  • window2.png
    window2.png
    446 KB · Affichages: 4
  • window3.png
    window3.png
    1 MB · Affichages: 3
  • window4.png
    window4.png
    99.2 KB · Affichages: 4
  • window5.png
    window5.png
    42.9 KB · Affichages: 6